登录历史追溯
oke官网登录历史记录保留设备、时间和地点,发现陌生记录可一键下线该设备并改密,追溯周期够长,方便事后排查异常访问来源。
多数是点了钓鱼链接泄露验证码,或者验证器APP没设密码被本地读取,还有授权了恶意第三方应用。对策:验证器加锁、不点陌生链接、定期清授权。
在oke官网安全设置里可开启提现延迟到账选项,给自己留出反悔窗口,一旦发现账号异常还有时间联系客服拦截,降低盗提成功率。
不要直接点邮件里的链接。从手动输入的官方入口登录看站内信,如果真有异常站内会有提示。邮件链接可能是伪造的,点进去就是钓鱼页,专骗验证码。
oke官网登录历史记录保留设备、时间和地点,发现陌生记录可一键下线该设备并改密,追溯周期够长,方便事后排查异常访问来源。
在oke官网交易用的银行卡或支付账户单独开一张,不与工资卡混用,降低信息泄露后的连带风险,也方便对账时快速定位异常流水。
oke官网入口常被仿冒,建议手动输入域名而非点搜索广告,并核对浏览器地址栏证书主体是否与官方公布一致,减少误入钓鱼站的概率。
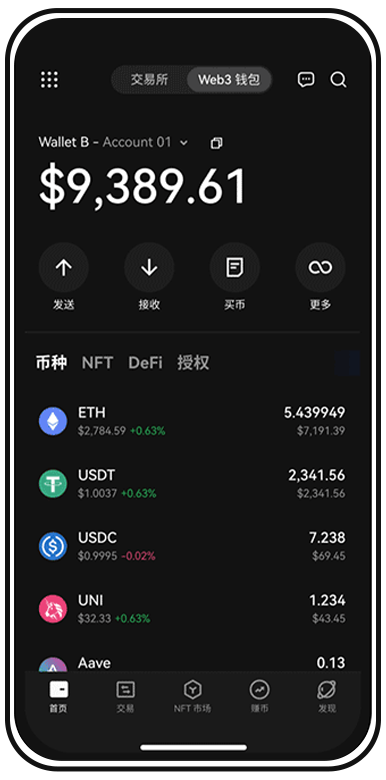
oke官网安全中心内置自查清单,逐项勾选二次验证、地址锁定、设备管理等状态,一眼看出哪项没开,适合新手按图索骥补齐风控短板。
每次更换提现地址或大额转出前,先在oke官网发一笔最小额度测试,确认到账后再操作大额,避免地址填错导致不可逆损失。
可以调,但调高后通常有生效延迟或需要二次验证。建议平时把限额设在够日常用的水平,急用时分批操作,别为了图方便长期把限额拉到最高。
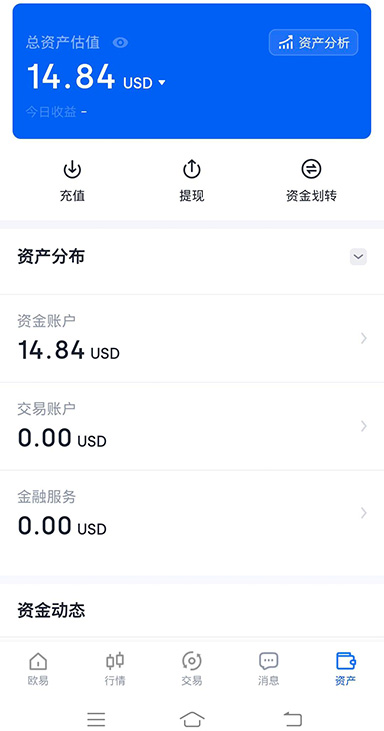
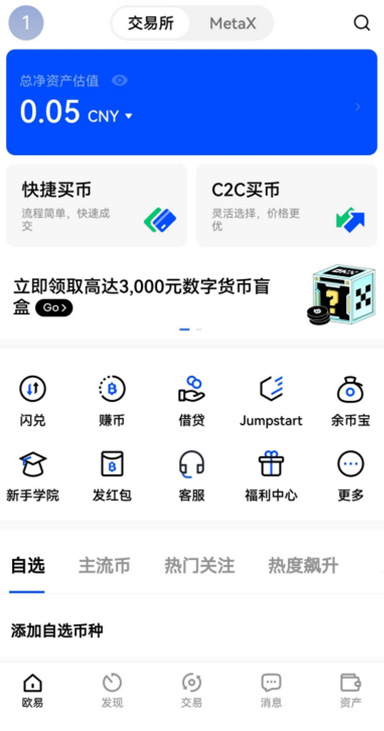
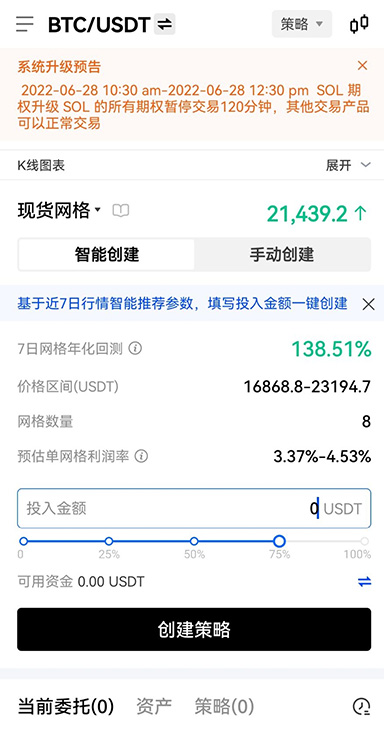
oke官网地址簿支持按用途分组打标签,提现时选组不选地址,减少输错概率,同时锁定后的地址组不能被静默修改,降低被篡改风险。
每月花五分钟在oke官网检查API密钥、授权应用和登录设备列表,删掉不再用的授权,关闭闲置的API权限,减少被第三方利用的入口。
oke官网支持登录地点变动邮件通知,开启后新地区登录会收到提醒,发现非本人操作可立即冻结账户并修改密码,缩短风险暴露时间。
先别急着充值。注册完oke官网后第一件事是进安全中心绑验证器APP,第二件事设提现限额,第三件事把常用提现地址加地址簿并锁定。这三步做完再考虑入金。问自己:如果现在账号被盗,我的钱能被转走吗?把答案变成不能,再开始交易。新手最容易跳过验证器绑定,只靠短信验证,这是风险最高的习惯。
现在就打开oke官网安全中心,花十分钟把验证器、提现限额和地址簿三件事设好。风险不会提前通知你,但你可以提前把门锁上。